Actualitate
Alertă pentru proprietarii de locuințe. Escrocii folosesc identitatea PADROM pentru a fura date personale
PADROM avertizează asupra unor mesaje false prin care destinatarii sunt îndemnați să își verifice polița de asigurare prin accesarea unui link și introducerea unor date personale. Instituția precizează că nu a fost atacată informatic și că nu există indicii privind o scurgere de date, însă recomandă prudență, în contextul în care metodele de fraudă online și telefonică devin tot mai sofisticate.
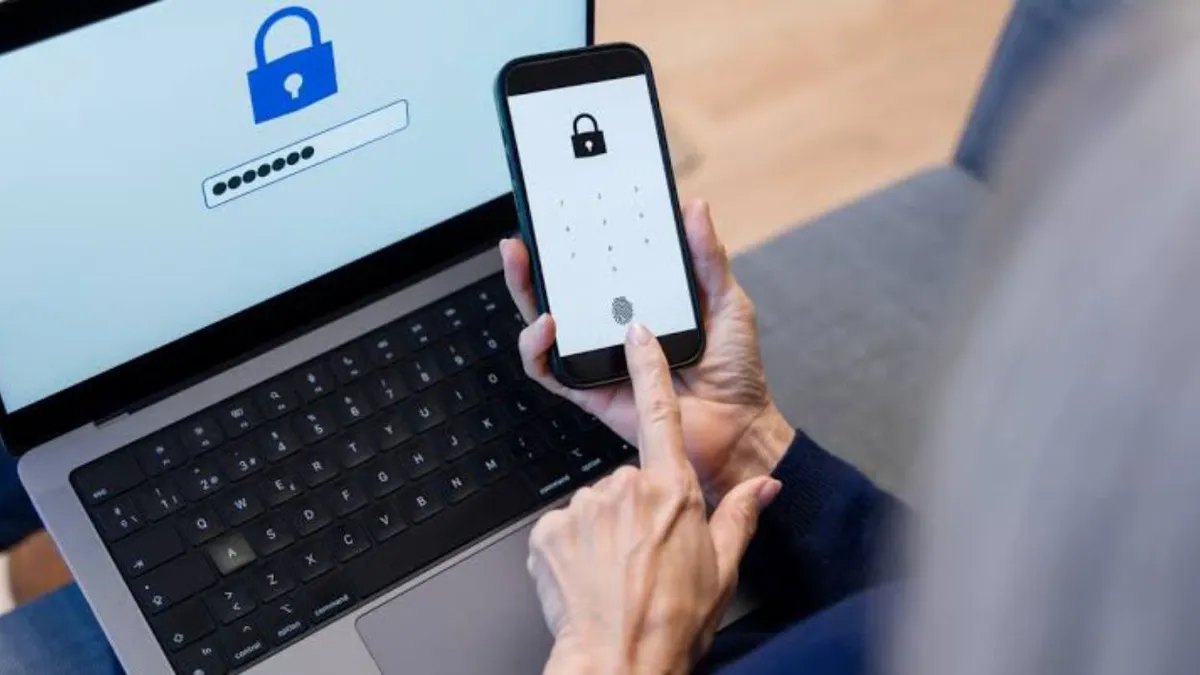
PADROM avertizează asupra unei noi tentative de fraudă online în care atacatorii se folosesc în mod ilegal de identitatea instituției pentru a obține date personale. Mesajele transmise victimelor le solicită să verifice polița PAD prin accesarea unui link și completarea unor informații personale. PADROM precizează că aceste mesaje nu îi aparțin și reprezintă tentative de phishing.
Te-ar mai putea interesa și: Alertă la granița României: Mai multe ținte aeriene detectate în apropierea Tulcei. Două F-16 au decolat
Alertă pentru proprietarii de locuințe. Escrocii folosesc identitatea PADROM pentru a fura date personale
Instituția subliniază că sistemele sale informatice nu au fost compromise și că nu a fost identificată nicio scurgere de date cu caracter personal. Potrivit avertismentului, persoanele rău intenționate folosesc elemente ale identității PADROM pentru a face mesajele să pară legitime și pentru a convinge destinatarii să își ofere datele.
Proprietarii care primesc astfel de mesaje sunt sfătuiți să nu acceseze linkurile primite, să nu introducă CNP-ul, date bancare sau alte informații personale și să nu răspundă expeditorilor. De asemenea, este recomandată verificarea atentă a adresei de e-mail sau a numărului expeditorului, precum și a domeniului site-ului către care este redirecționat utilizatorul. Pentru informații despre polița PAD, verificarea trebuie făcută prin accesarea directă a site-ului oficial PADROM sau prin contactarea asigurătorului care a emis polița.
În cazul în care o persoană a accesat deja un astfel de link, recomandarea este să închidă imediat pagina. Dacă au fost introduse date personale, incidentul poate fi raportat către Directoratul Național de Securitate Cibernetică (DNSC), la numărul 1911 sau prin platforma PNRISC. Persoanele care au furnizat date bancare trebuie să își contacteze imediat banca pentru a limita eventualele consecințe financiare.
Avertismentul PADROM vine într-un context în care metodele de fraudă online și telefonică devin tot mai diverse și folosesc inclusiv tehnici de manipulare psihologică și tehnologii bazate pe inteligență artificială. Printre schemele semnalate se află metoda WhatsApp „Telefonul stricat”, în care escrocii pretind că sunt rude ale victimei și susțin că și-au schimbat numărul de telefon. Sub pretextul unei situații urgente, aceștia cer transferuri de bani către conturi controlate de atacatori.
O altă metodă este vishing-ul, prin care victimele sunt atrase inițial de oferte false de investiții. După completarea unui formular online, persoana este contactată telefonic de falși consultanți care promit câștiguri rapide și o conving să transfere bani pentru investiții inexistente.
Este semnalată și metoda în care atacatorii se prezintă drept reprezentanți ai BNR sau ai unei bănci. Victima este informată că un credit ar fi fost solicitat fraudulos în numele său și este transferată succesiv către falși angajați ai băncii, poliției și Băncii Naționale. Prin folosirea tehnicii de spoofing, numerele de telefon afișate pot părea autentice. Escrocii încearcă apoi să convingă persoana să își mute economiile într-un așa-zis cont „sigur”, banii ajungând în realitate la atacatori.
O variantă mai complexă este metoda „Creditul”, în care escrocii construiesc o întreagă poveste despre o presupusă fraudă și folosesc identități false ale unor reprezentanți ai instituțiilor bancare și autorităților. Pentru a câștiga încrederea victimei, pot transmite prin WhatsApp documente false și pretinse acorduri de confidențialitate. În unele cazuri, victimei i se cere chiar să contracteze un credit și să depună banii la un bancomat de criptomonede, utilizând coduri QR furnizate de atacatori.
Un risc tot mai important îl reprezintă fraudele în care este utilizată inteligența artificială pentru clonarea vocilor. În metoda „Accidentul”, escrocii imită vocea unui membru al familiei și pretind că acesta a fost implicat într-un accident sau se află într-o situație juridică gravă. Presiunea emoțională este folosită pentru a determina victima să trimită rapid bani, fără să mai verifice identitatea apelantului.
O schemă similară este „Nepotul la ananghie”, orientată în special către persoane în vârstă. Atacatorul folosește o voce generată artificial pentru a pretinde că este nepotul victimei și că are nevoie urgentă de bani după ce ar fi fost jefuit sau ar fi rămas fără resurse. Familiaritatea vocii poate face ca victima să nu mai verifice dacă apelul provine într-adevăr de la ruda respectivă.

Alte articole






Trending
15 Sep. - 13:41
15 Sep. - 16:36

15 Sep. - 16:51

15 Sep. - 17:30
